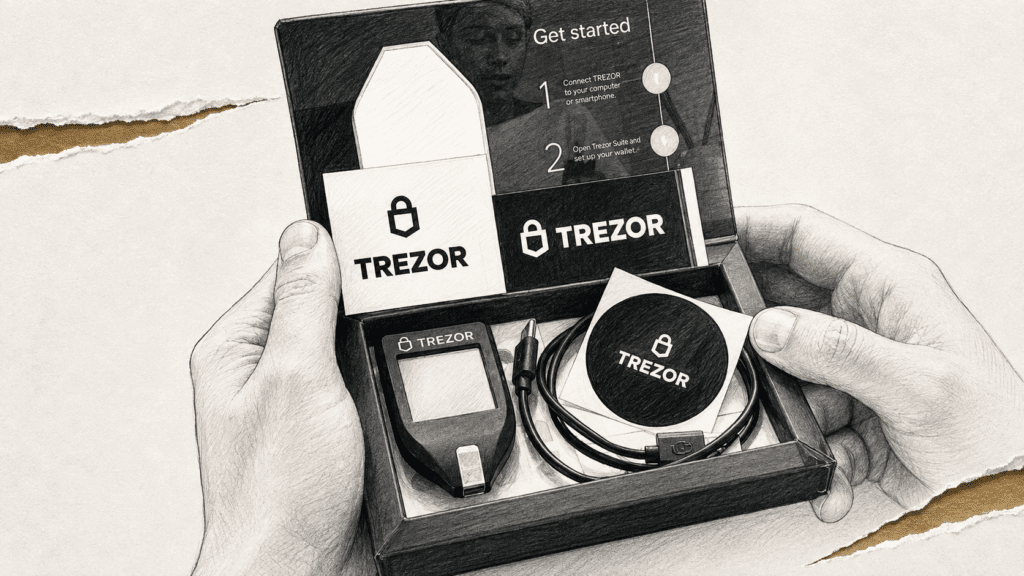
Производитель аппаратных кошельков Trezor сообщил о новой утечке данных, в результате которой информация о 67 000 клиентов оказалась под угрозой. Утечка произошла из-за нарушения безопасности у партнера по доставке ShipMonk.
Trezor объявил, что утечка данных произошла из-за того, что ShipMonk, их партнер по доставке, не удалил информацию, которую Trezor подтвердил как уничтоженную. В результате в системах ShipMonk остались данные о клиентах, которые были подтверждены в письменной форме как удаленные.
По данным Trezor, ShipMonk уведомил их 2 сентября о том, что масштаб утечки оказался больше, чем предполагалось ранее. Новая утечка затрагивает заказы, сделанные с ноября 2019 года по август 2021 года, и включает полные имена, адреса доставки, номера телефонов и адреса электронной почты клиентов.
Первоначальное сообщение Trezor от 13 августа касалось 13 689 клиентов, из которых 11 742 имели полные контактные данные. Таким образом, общее количество затронутых записей может превысить 80 000.
Компания подтвердила, что ее собственные системы не были скомпрометированы, и безопасность устройств Trezor остается на высоком уровне. Однако Trezor предупредил о рисках, связанных с возможностью мошенничества и угрозами физической безопасности для клиентов.
Trezor отметил, что это первый случай с момента основания компании в 2013 году, когда произошла утечка, затронувшая номера телефонов и адреса доставки клиентов. Ранее, в январе 2024 года, около 66 000 пользователей, обращавшихся в службу поддержки, также подверглись риску фишинга.
Компания призвала клиентов быть осторожными и не вводить резервные копии своих кошельков на веб-сайтах или делиться ими с кем-либо. Рекомендации для пострадавших клиентов остались прежними с августа.
Trezor продолжает работать над улучшением безопасности и минимизацией рисков для своих пользователей, несмотря на инциденты с третьими сторонами.
Источники
Материал носит информационный характер и не является инвестиционной рекомендацией.